|
Расширения SMTP |
Прокрутить Назад Начало Далее Больше |
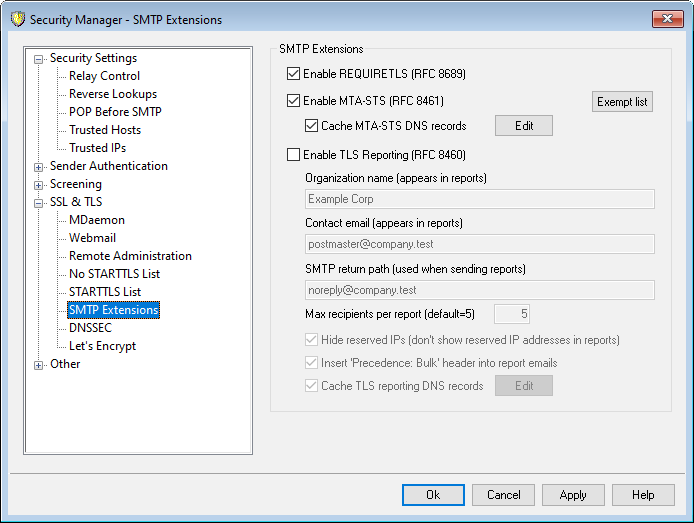
Расширения SMTP
Включить REQUIRETLS (RFC 8689)
RequireTLS позволяет помечать сообщения, которые должны быть отправлены с помощью TLS. Если TLS невозможен (например, если параметры обмена сертификатами TLS неприемлемы), сообщения будут не доставляться небезопасным способом, а отклоняться. Полное описание RequireTLS см.: RFC 8689: SMTP Require TLS Option.
RequireTLS включен по умолчанию. При этом процессу RequireTLS подлежат только сообщения, специально помеченные правилом фильтра содержимого с помощью действия фильтра содержимого "Пометить сообщения для REQUIRETLS...", или сообщения, отправленные на адрес <local-part>+requiretls@domain.tld (например, arvel+requiretls@mdaemon.com). Все остальные сообщения обрабатываются так, как будто эта служба отключена. Для отправки сообщения с использованием RequireTLS необходимо выполнение нескольких требований. Если какое-либо из них не выполнено, сообщение будет возвращено, а не отправлено в открытом виде. Требования следующие:
•REQUIRETLS должен быть включен.
•Сообщение должно быть помечено как нуждающееся в обработке RequireTLS с помощью Действия фильтра содержания или адреса "<localpart>+requiretls@...".
•DNS-запросы MX-хостов получателя должны использовать DNSSEC (см. ниже), либо MX должен быть подтвержден через MTA-STS.
•Соединение с принимающим хостом должно использовать SSL (STARTTLS).
•Сертификат SSL принимающего хоста должен соответствовать имени хоста MX и иметь цепочку доверия до доверенного ЦС.
•Принимающий почтовый сервер должен поддерживать REQUIRETLS и заявлять об этом в ответе EHLO.
RequireTLS требует поиска DNSSEC хостов записи MX. В качестве альтернативы MTA-STS может проверить запись MX. Вы можете настроить DNSSEC, указав критерии, по которым поиск будет запрашивать службу DNSSEC. IP-кэш MDaemon имеет опцию принятия утверждений DNSSEC, а в верхней части файла MX Hosts есть инструкции, касающиеся DNSSEC. Наконец, DNSSEC требует правильно настроенных DNS-серверов, что выходит за рамки информации в этом файле справки.
Включите опцию MTA-STS (RFC 8461)
Поддержка MTA-STS включена по умолчанию и описана в стандарте RFC 8461: SMTP MTA Strict Transport Security (MTA-STS).
SMTP MTA Strict Transport Security (MTA-STS) - это механизм, позволяющий поставщикам почтовых услуг (SP) заявлять о своей способности получать защищенные SMTP-соединения Transport Layer Security (TLS) и указывать, должны ли отправляющие SMTP-серверы отказываться от доставки на хосты MX, которые не предлагают TLS с сертификатом доверенного сервера. Чтобы настроить MTA-STS для своего собственного домена, вам потребуется файл политики MTA-STS, который можно загрузить через HTTPS с URL-адреса https://mta-sts.domain.tld/.well-known/mta-sts.txt, где "domain.tld" - это ваше доменное имя. Текстовый файл политики должен содержать строки в следующем формате:
version: STSv1
mode: testing
mx: mail.domain.tld
max_age: 86400
Режим может быть "none", "testing" или "enforce". Строка "mx" должна присутствовать для каждого из ваших имен хостов MX. Для субдоменов можно использовать подстановочный знак, например "*.domain.tld". Максимальный период в секундах. Популярные значения - 86400 (1 день) и 604800 (1 неделя).
Также необходима запись DNS TXT в _mta-sts.domain.tld, где "domain.tld" - это имя вашего домена. Она должна иметь следующий формат:
v=STSv1; id=20200206T010101;
Значение "id" должно меняться каждый раз при изменении файла политики. Обычно в качестве id используется метка времени.
Список исключений
Используйте этот список, чтобы исключить определенные домены из MTA-STS.
Записи в кэше MTA-STS DNS
По умолчанию MDaemon кэширует DNS-записи MTA-STS. Нажмите Редактировать записи, чтобы просмотреть или отредактировать текущий файл кэша.
Включить отчеты TLS (RFC 8460)
Отчетность TLS по умолчанию отключена и обсуждается в стандарте RFC 8460: SMTP TLS Reporting.
Отчеты TLS позволяют доменам, использующим MTA-STS, получать уведомления о любых сбоях при получении политики MTA-STS или при согласовании защищенного канала с помощью STARTTLS. Когда эта опция включена, MDaemon ежедневно отправляет отчет каждому домену с поддержкой STS, на который он в этот день отправлял (или пытался отправить) почту. Существует несколько вариантов настройки информации, которая будет содержаться в ваших отчетах.
Чтобы настроить отчеты TLS для вашего домена, включите DKIM-подписи и создайте запись DNS TXT в _smtp._tls.domain.tld, где "domain.tld" - это имя вашего домена со значением в формате:
v=TLSRPTv1; rua=mailto:mailbox@domain.tld
mailbox@domain.tld - это адрес электронной почты, на который должны приходить отчеты по вашему домену.