|
DNSSEC |
Прокрутить Назад Начало Далее Больше |
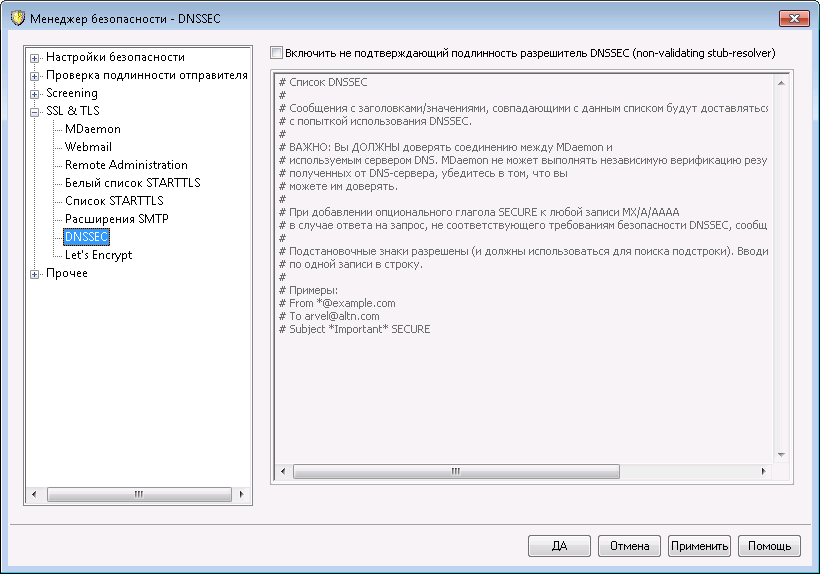
Опция DNSSEC (DNS Security Extensions) позволяет серверу MDaemon выполнять функции не проверяющего корректность защищенного оконечного преобразователя (Non-Validating Security-Aware Stub Resolver), который согласно спецификациям RFC 4033 и 4035 является "объектом, передающим запросы DNS, получающим отклики DNS и способным создавать подобающим образом защищенный канал к защищенному серверу имен, который будет выполнять эти задачи от имени оконечного защищенного преобразователя". Это означает, что во время DNS-запросов MDaemon он может запрашивать службу DNSSEC с ваших DNS-серверов, устанавливая бит AD (Authentic Data) в запросах и проверяя его в ответах. Это может обеспечить дополнительный уровень защиты в процессе DNS для некоторых сообщений, но не для всех, поскольку технология DNSSEC на данный момент поддерживается не всеми серверами DNS и может использоваться не всеми доменами верхнего уровня.
При включении сервис DNSSEC применяется только к тем сообщениям, которые соответствуют установленному критерию отбора; сервис может запрашиваться (requested) или требоваться в обязательном порядке (required), а масштабы его применения зависят только от заданных вами настроек. Просто введите нужные комбинации "Значение заголовка" на этом экране, и MDaemon при выполнении DNS-запросов будет запрашивать сервис DNSSEC для всех сообщений, соответствующих данному критерию. Если в результатах запроса DNS не будут обнаружены аутентичные данные, никаких отрицательных последствий не будет: MDaemon просто продолжит использовать DNS в обычном режиме. Однако, если вы хотите требовать применения DNSSEC для определенных сообщений, добавьте строку "SECURE" в комбинацию заголовок/значение (например: To *@example.net SECURE). В этом случае при отсутствии аутентичных данных в результатах, полученных от сервера DNS, сообщение будет возвращено отправителю. Примечание: опросы DNSSEC связаны с дополнительными затратами времени и ресурсов, кроме того, на данный момент DNSSEC поддерживается не всеми серверами, поэтому по умолчанию MDaemon не применяет DNSSEC к каждой доставке сообщений. Однако если вы хотите запрашивать DNSSEC для каждого сообщения, добавьте в критерий отбора строку "To *".
При использовании сервиса DNSSEC в начале журнала почтовой сессии появится соответствующая строка, кроме того, напротив защищаемого объекта будет отображаться пометка "DNSSEC".
|
Поскольку сервер MDaemon является не проверяющим корректность защищенным оконечным преобразователем, он будет запрашивать аутентичные данные у вашего сервера DNS, но не сможет самостоятельно подтвердить безопасность этих данных. По этой причине для успешного использования функции DNSSEC вы должны быть уверены в надежности подключения к вашему DNS-серверу. Например, этот сервер должен работать на локальном хосте или внутри защищенной сети. |